


Simplewall это легкая бесплатная open-source утилита, предназначенная для фильтрации сетевых пакетов и контроля сетевой активности работающих в Windows приложений и служб. Simplewall представляет собой легковесный графический фронтенд для встроенной платформы фильтрации сетевого трафика Windows Filtering Platform (WFP). Позволяет легко и удобно настроить правила, определяющие каким приложениям, можно получать доступ в интернет, а трафик от которых нужно заблокировать, предоставляя полный контроль над сетевой активностью на компьютере. В этой статье мы рассмотрим, как установить и использовать утилиту Simplewall в качестве межсетевого экрана приложений в Windows.
Встроенный в Windows Firewall предназначен в первую очередь для ограничения внешнего доступа к устройству Windows. В нем довольно неудобно контролировать исходящий сетевой трафик и доступ в Интернет от работающих приложений и служб. Этот недостаток позволяет закрыть Simplewall, один из самых простых в использовании и интуитивно логичных межсетевых экранов для Windows. В первую очередь утилита Simplewall интересна своими возможностями простой блокировки доступа в интернет любым приложениям, кроме явно разрешенных.
Основные возможности Simplewall:
- Для фильтрации и контроля сетевого трафика использует встроенная в Windows платформа (WFP), позволяющая контролировать трафик на всех уровнях сетевого стека.
- Примененные правила simplewall сохраняются в WPF и работают даже тогда, когда программа не запущена.
- Гибкие правила: позволяет создать правило для приложения или службы в интерактивном режиме буквально в один клик. При любой новой сетевой активности от любого приложения вы получите уведомление, в котором вы должны решить, хотите ли вы разрешить или запретить сетевой доступ для этой программы по указанном адресу/порту/протоколу.
- По умолчанию блокирует любой исходящий сетевой трафик, в том числе отправка встроенной телеметрии Windows.
- Программа весит всего пару мегабайт, потребляет минимум системных ресурсов.
Установить утилиту Simplewall можно, скачав установщик со страницы репозитория проекта на GitHub (https://github.com/henrypp/simplewall/releases) или (предпочтительнее) установите ее через встроенный менеджер пакетов winget командой:
winget install Henry++.simplewall
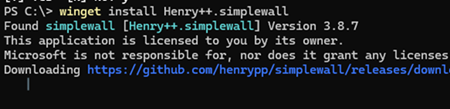
Утилита создает правила сетевого доступа через API во встроенной платформе фильтрации WFP (Windows Filtering Platform) и требует права администратора для запуска.
Запустите исполняемый файл
C:\Program Files\simplewall\simplewall.exe
При первом запуске программы, сетевая фильтрация отключена. Прежде чем включать правила в боевом режиме, рекомендуем проверить настройки правил по умолчанию, и убедиться, что они соответствуют вашим ожиданиям.
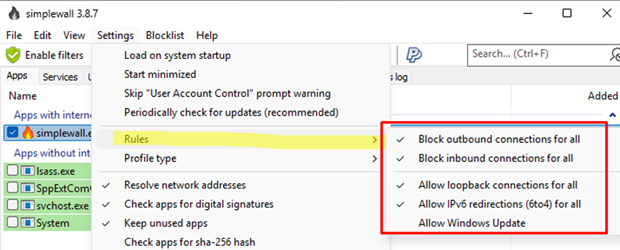
Базовые настройки фильтрации включаются в разделе Settings -> Rules. По умолчанию правила simplewall:
- Блокируют все входящие подключения к компьютеру (Block inbound connection for all)
- Блокируют все исходящие подключения (Block inbound connection for all)
- Блокируют подключения к серверам Windows Update (Allow Windows Update: off)
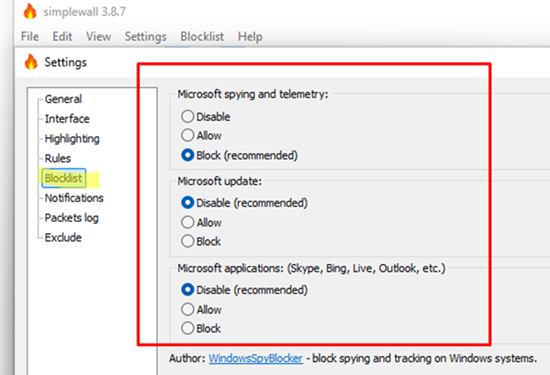
Для управления популярными блокировками для Windows в Simplewall добавлен отдельный раздел с настойками (File -> Settings -> Blocklist). Здесь можно запретить или разрешить:
- Отправку логов телеметрии слежки Microsoft
- Получение обновлений через Windows Update
- Доступ в сеть стандартным встроенным приложениям Microsoft (Skype, Outlook, Live и прочими)
По умолчанию всё это блокируется.
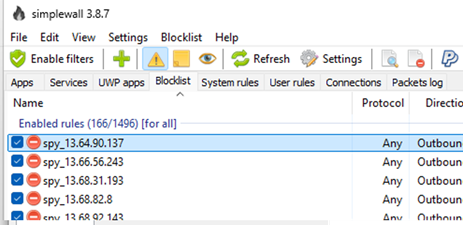
Включение/отключение этих опций приводит к тому, что на вкладке Blocklist включается большой набор правил, которые блокирует отправку телеметрии с компьютера на сервера Microsoft (названия правил начинается со
spy_
).
На вкладке System Rules включено несколько преднастроенных правил, которые необходимы для работы базовых сетевых служб Windows: разрешение имен (включая DNS и локальные mDNS, LLMNR, NetBIOS), DHCP, NTP, сетевое обнаружение и прочие)
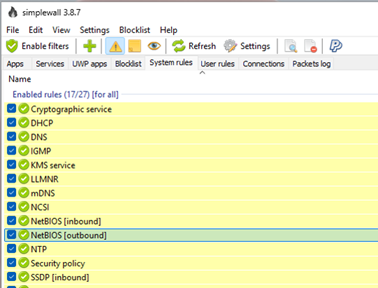
Далее на вкладке User rules перед запуском фильтрации трафика вы можете вручную добавить разрешающие правила для нужных приложений/сервисов/протоколов/IP адресов или подсетей. А можно ничего не создавать, и запустить в режиме обучения, когда при попытке приложения или службы получить доступ в сеть, будет появляться запрос.
Чтобы активировать правила фильтрации сетевого трафика в simplewall, нажмите на кнопку Enabled Rules.
Утилит запросит, хотите ли вы сделать правила постоянными (
Permanent rules
), или запустить их в режиме временных правил (
Temporary rules
), который будут действовать до следующей перезагрузки Windows.
Также утилита запросит отключить встроенный Windows Firewall. По сути, и Windows Firewall, и simplewall являются управляющими графическими оболочками над встроенным движком Windows Filtering Platform (WFP). Реальная фильтрация трафика выполняется на уровне WFP.
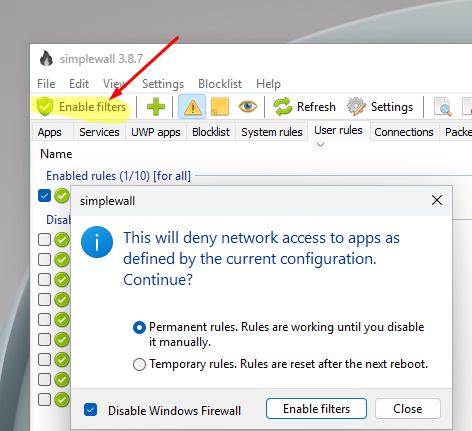
Можно оставить службу Windows Firewall включенной. Оба инструмента будут создавать собственные правила в WFP, но в конечном счете такая конфигурация несколько сложнее в управлении и отлаживании правилами межсетевой фильтрации.
Итак, после включения фильтров в simplewall, по умолчанию все подключения будут блокироваться. Утилита при появлении любой сетевой активности от любого приложения или службы будет спрашивать разрешение на каждое новое соединение. Во всплывающем окне будет указано:
- Имя процеccа
- Порт
- Протокол
- Имя и IP адрес удаленного хоста
- Направление трафика (Входящий/Исходящий)
Например, я запустил браузер Edge и попробовал открыть любимый сайт. Сразу появилось всплывающее сообщение, что данное сетевое подключение заблокировано.
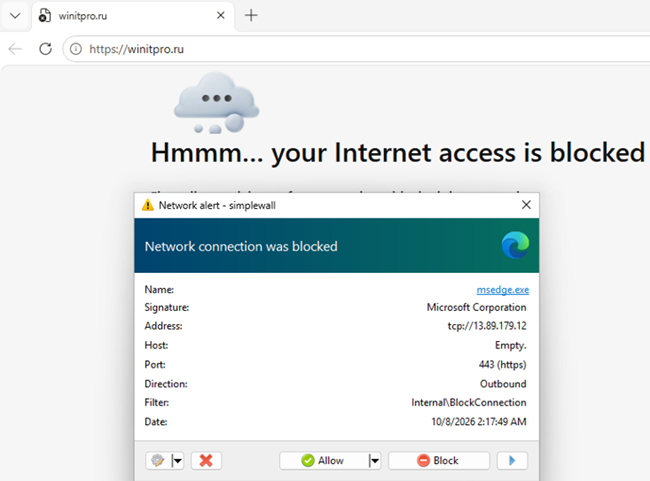
В этом случае я могу:
- Нажать зеленую кнопку Allow. Это разрешит любую сетевую активность от этого процесса (приложения): любые протоколы, все локальные и удаленные адреса, любое направление трафика. Если нажать стрелку с выпадающим списком, можно разрешить сетевой доступ на определенное время.
- Нажать красную кнопку Block, чтобы заблокировать любую сетевую активность этого приложение и больше не получать уведомления о нем.
- Нажать на кнопку с шестеренкой ⚙️, чтобы создать более точное правило для приложения. Можно разрешить процессу сетевую активность по одному из преднастроенных протоколов (HTTP, DNS, FTP, SSH и т.д.) Или создать кастомное правило.
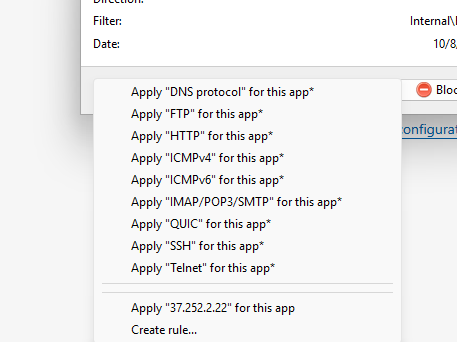
Например, я хочу разрешить браузеру Edge открывать только HTTPS сайты, доступные по порту TCP 443.
- Нажимаю Create rule
- На вкладке General указываю его имя, протокол, направление и действие (разрешить/заблокировать)
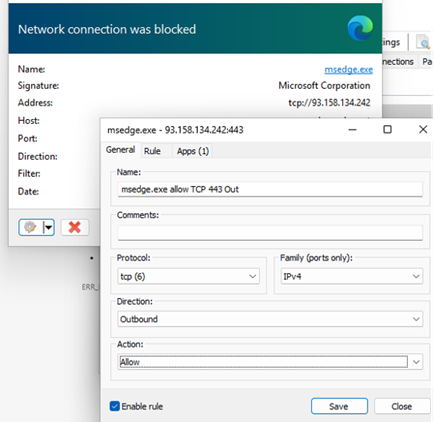
- Затем на вкладке Rules в разделе удаленных хостов добавляю правило для номера порта 443, которое означает, что доступ по
443порту разрешен на любые адреса (по аналогии можно разрешить доступа к HTTP сайтам по порту TCP 80 и на другие нестандартные порты).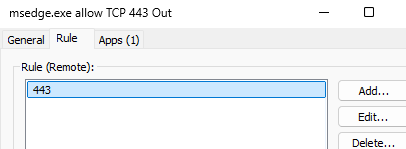
- На вкладке Apps нужно выбрать исполняемый файл процесса, для которого будет применяться это правило.
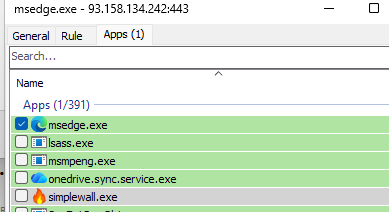
- Сохраняем правило и проверяем, что теперь браузер Edge может открывать любые HTTPS сайты.
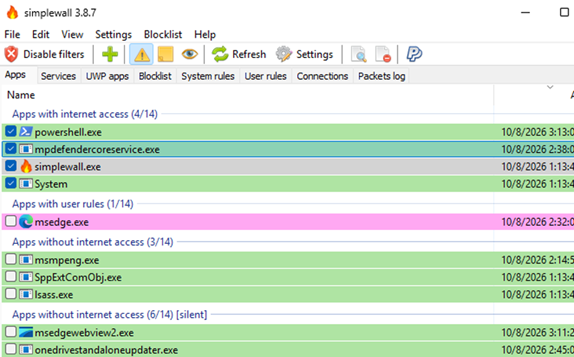
Все активные пользовательские правила доступны на вкладке Apps. Здесь видно, каким приложениям вы разрешили, а каким запретили сетевой доступ.
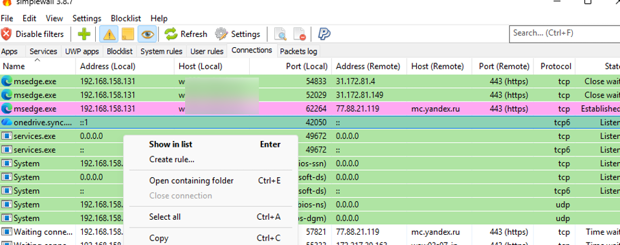
На вкладке Connections перечислены все активные на данный момент сетевые подключения. Видны адреса и порт источника, удаленный адрес и порт, имя удаленного хоста, протокол и состояние TCP сессии (интерфейс напоминает утилиту TCPView). Отсюда вы можете быстро создать разрешающее или запрещающее правило для протокола, адреса или порта.
Simplewall позволяет экспортировать или импортировать настроенные правила в XML файл. Это удобно, если вам нужно перенести настройки на другой компьютер (пункты Import и Export в меню File).
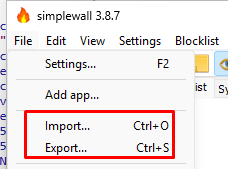
Однако такой ручной экспорт и импорт не очень удобен, если вам нужно применить фильтрации simplewall на нескольких машинах.
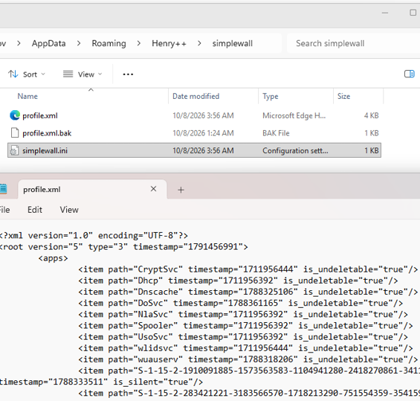
Все настроенные правила simplewall хранятся в профиле текущего пользователя в папке
%APPDATA%\Henry++\simplewall\profile.xml
.
Можно скриптом скопировать этот файл в аналогичный каталог с профилем пользователя на другие компьютеры и включить межсетвую фильтрацию командой:
"C:\Program Files\simplewall\simplewall.exe" /install /silent
Для отключения правил фильтрации simplewall, используйте опцию
/uninstall
.
filters.xml
:
cd Desktop
 netsh wfp show filters
 notepad .\filters.xml
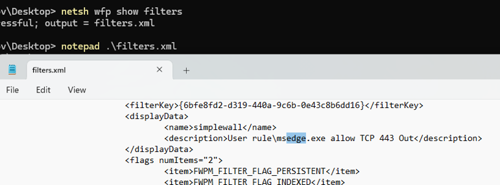
Как мы уже говорили выше, примененные фильтры simplewall будут работать, даже если само приложение не запущено. Такой режим удобно использовать, когда вы уже подготовили набор рабочих правил сетевой фильтрации и запускаете его на пользовательской машине для работы файервола в фоновом режиме. В таком режиме приложение simplewall вы не выводит уведомления о появлении сетевой активности новых приложений, и они будут просто молча блокироваться.
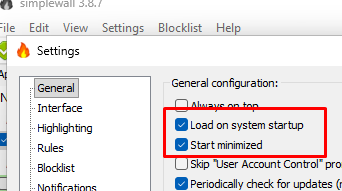
Чтобы приложение simplewall стартовало автоматически после перезагрузки компьютера, включите в настройка утилиты (File -> Settings) опции Load on system startup и Start minimized.
Из естественных недостатков simplewall, стоит отметить невозможность блокировать доступ к определенным сайтам по DNS имени. Фильтрация только на основе IP адресов.


